İkinci El Telefon Fiyatı Belirlerken Hangi Kriterlere Bakılır?

İkinci el telefon fiyatı, çoğu alıcının sandığından çok daha fazla değişkene bağlı olarak oluşur. Sadece marka ve model bilgisine bakarak verilen bir rakam, gerçek piyasa değerinden hem yüksek hem de düşük çıkabilir. Bu yüzden ikinci el telefon fiyatı belirlenirken hangi kriterlere bakılması gerektiğini bilmek, hem satan hem de satın alan taraf için gereksiz bir kayıp yaşanmasını engeller. Bu yazıda bir cihazın gerçek ikinci el değerini oluşturan somut unsurları tek tek ele alıyoruz.

Cihazın Fiziksel Durumu ve Ekran Sağlığı

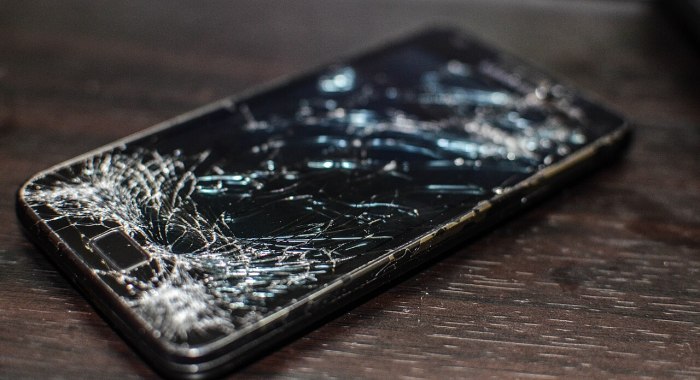
Bir telefonun dış görünümü, alıcının ilk gözlemlediği ve fiyat pazarlığında en çok kullandığı kriterdir. Ekranda çizik, çatlak ya da panel değişimi izi bulunması; kasa köşelerinde ezik veya derin çizikler olması cihazın değerini belirgin biçimde düşürür. Ekranın orijinal olup olmadığı da ayrı bir başlıktır: servis dışı bir ekran değişimi yapılmış cihazlar, aynı model orijinal ekranlı bir cihaza göre daha düşük fiyattan alıcı bulur. Satıcı tarafında dürüst bir beyan, alıcı tarafında ise ekranı farklı açılardan ve farklı ışık koşullarında inceleme alışkanlığı, sürpriz yaşanmasını önler.

Batarya Kapasitesi ve Şarj Döngüsü

Modern akıllı telefonlarda batarya sağlığı, cihaz ayarlarından kolayca görüntülenebilen bir veridir ve ikinci el telefon fiyatı üzerinde ekran durumu kadar belirleyicidir. Batarya sağlığı yüzde 85’in altına düşmüş bir cihaz, günlük kullanımda daha sık şarj gerektireceği için alıcı tarafından daha düşük bir teklifle karşılanır. Satıcının batarya değişimi yaptırmış olması, özellikle orijinal parça kullanıldıysa, fiyatı yukarı çekebilecek bir avantaja dönüşür. Alıcıların cihazı incelerken batarya sağlığı yüzdesini mutlaka sorması ve mümkünse ekran görüntüsüyle teyit etmesi önerilir.
İkinci El Telefon Fiyatı Belirlerken Hangi Kriterlere Bakılır?
Görsel: Samsung Galaxy S2 shattered screen.jpg — Ashwin Kumar from Bangalore, India, CC BY-SA 2.0 lisansı ile Wikimedia Commons üzerinden alınmıştır.

Kutu, Aksesuar ve Faturanın Değere Etkisi

Orijinal kutusu, şarj kablosu ve varsa faturası eksiksiz olan bir telefon, aynı yaştaki kutusuz bir cihaza kıyasla piyasada daha hızlı ve daha iyi fiyattan alıcı bulur. Fatura, cihazın yasal yollardan alındığını ve garanti sürecinin takip edilebilir olduğunu gösterdiği için güven unsurudur. IMEI numarasının faturadaki ve cihaz üzerindeki bilgiyle uyuşması, çalıntı ya da kayıp bir cihazla karşılaşma riskini ortadan kaldırır. Bu nedenle ikinci el alışverişlerde IMEI sorgulamasını atlamamak, hem hukuki hem de finansal açıdan koruyucu bir adımdır.

Yazılım Güncellemeleri ve Garanti Durumu

Bir telefonun kaç yıl daha güncelleme alacağı, uzun vadeli kullanım planlayan alıcılar için fiyatı etkileyen bir başka kriterdir. Üretici desteği sona ermek üzere olan bir model, teknik olarak sorunsuz olsa bile daha düşük bir fiyat aralığında değerlendirilir. Benzer şekilde, cihazın hâlâ resmi garanti kapsamında olması ya da yetkili serviste kayıtlı geçmişinin bulunması, alıcı açısından ek bir güvence sağlar ve bu güvence fiyata yansır. Satıcıların garanti belgesini ve varsa servis kayıtlarını saklaması, satış anında elini güçlendiren bir detaydır.
İkinci El Telefon Fiyatı Belirlerken Hangi Kriterlere Bakılır?
Görsel: Mobile kiosk repairs mobiles – geograph.org.uk – 4677181.jpg — Anthony O’Neil, CC BY-SA 2.0 lisansı ile Wikimedia Commons üzerinden alınmıştır.

İkinci El Telefon Fiyatı Karşılaştırması Nasıl Yapılır?

Doğru bir ikinci el telefon fiyatı belirlemenin en pratik yolu, aynı model ve benzer durumdaki birden fazla ilanı karşılaştırmaktır. Tek bir ilana bakarak karar vermek yerine, farklı satış kanallarındaki fiyat aralığını gözlemlemek, hem çok düşük hem de çok yüksek tekliflerden kaçınmayı sağlar. Modelin piyasaya çıkış tarihi, güncel sıfır fiyatı ve talep yoğunluğu da bu karşılaştırmada göz önünde bulundurulmalıdır; yeni nesil bir modelin duyurulması, bir önceki neslin ikinci el fiyatlarını hızla aşağı çekebilir. Sabırlı ve bilgiye dayalı bir değerlendirme, hem alıcının hem satıcının adil bir noktada buluşmasını sağlar.

Depolama Kapasitesi ve Renk Seçeneğinin Fiyata Etkisi

Aynı modelin farklı depolama kapasiteleri arasındaki ikinci el fiyat farkı, sıfır satıştaki fark kadar büyük olmayabilir; bu yüzden bütçesi kısıtlı alıcılar için düşük depolamalı bir modeli daha uygun fiyata bulmak her zaman en mantıklı seçim olmayabilir. Piyasada talebin yoğunlaştığı orta seviye depolama kapasiteleri, hem alıcı hem satıcı için genellikle en likit segmenttir ve bu modeller daha hızlı alıcı bulur. Renk seçeneği de bazı modellerde şaşırtıcı derecede belirleyici olabilir; sınırlı üretilen ya da özel seri renkler, standart renklere kıyasla ikinci el piyasada hafif bir prim ile satılabilir. Alıcıların bu detayları da pazarlık sürecine dahil etmesi, daha gerçekçi bir fiyat beklentisi oluşturmasına yardımcı olur.

Bölgesel Talep ve Satış Zamanlamasının Rolü

İkinci el telefon fiyatları, bulunulan bölgedeki arz-talep dengesine göre de değişkenlik gösterir; belirli bir modelin yoğun talep gördüğü bir şehirde aynı cihaz, talebin düşük olduğu bir bölgeye kıyasla daha yüksek fiyattan alıcı bulabilir. Satışın yapıldığı zamanlama da önemlidir: yeni bir model duyurusunun hemen öncesinde satışa çıkarılan bir önceki nesil cihaz, duyurudan sonra satışa çıkarılan aynı cihaza göre genellikle daha iyi bir fiyat elde eder. Bu nedenle satıcıların hem yerel piyasa koşullarını hem de sektördeki güncel gelişmeleri takip ederek satış zamanlamasını planlaması, elde edilecek nihai fiyatı doğrudan etkileyen stratejik bir karardır.

Sonuç olarak ikinci el telefon fiyatı; ekran ve kasa durumu, batarya sağlığı, kutu-aksesuar eksiksizliği, yazılım desteği, garanti geçmişi, depolama kapasitesi ve satış zamanlaması gibi birden fazla kriterin bir arada değerlendirilmesiyle ortaya çıkar. Bu kriterleri dikkate alarak yapılan bir değerlendirme, ikinci el piyasasında hem zaman hem de para kaybını en aza indirir.

Bu konudaki diğer güncel fiyat karşılaştırmaları ve rehberler için İkinci El Telefon Fiyatı Belirlerken Hangi Kriterlere Bakılır? yazımızı favorilerinize ekleyebilir, gelecekteki güncellemeler için tekrar ziyaret edebilirsiniz.

Telefon Yazılım Güncellemeleri Güvenlik Açısından Neden Ertelenmemeli?

Telefon ekranında sürekli çıkan güncelleme bildirimlerini “sonra hatırlat” seçeneğiyle erteleme alışkanlığı oldukça yaygındır. Ancak telefon yazılım güncellemeleri güvenlik açısından düşünüldüğünde, ertelemenin sanıldığından daha büyük riskler taşıdığı görülür. Bu yazıda güncellemelerin neden zamanında yapılması gerektiğini ve ertelemenin somut sonuçlarını ele alıyoruz.

Güncellemeler Aslında Neyi Değiştirir?

Bir yazılım güncellemesi yalnızca yeni özellikler veya arayüz değişiklikleri getirmez; çoğu güncelleme paketinin önemli bir bölümü, geliştiriciler ve bağımsız güvenlik araştırmacıları tarafından tespit edilen güvenlik açıklarını kapatan yamalardan oluşur. Bu açıklar bazen işletim sisteminin çekirdeğinde, bazen tarayıcı bileşeninde, bazen de mesajlaşma veya medya işleme kütüphanelerinde bulunur. Bir açık kamuya duyurulduğunda ya da güvenlik topluluğunda konuşulmaya başlandığında, bu bilgi kötü niyetli kişiler tarafından da öğrenilebilir; bu nedenle üreticiler genellikle açığı önce sessizce yamalar ve güncellemeyi yayınlar.

Güncellemeyi Ertelemenin Somut Riski Nedir?

Bir güvenlik açığı herkese duyurulduktan sonra, bu açığı istismar eden kötü amaçlı yazılımların ortaya çıkma hızı oldukça yüksektir. Güncellemesi geciken bir cihaz, artık herkesin bildiği ve nasıl istismar edileceği belgelenmiş bir açığa karşı savunmasız kalmaya devam eder. Bu durum özellikle uzaktan kod çalıştırmaya izin veren kritik seviyeli açıklarda daha da tehlikelidir, çünkü bu tür açıklar kullanıcının herhangi bir işlem yapmasına bile gerek kalmadan cihaza zarar verebilir. Güncellemeyi haftalarca veya aylarca erteleyen bir kullanıcı, bilerek ya da bilmeyerek bu riski üstlenmiş olur.

Güvenlik araştırmacıları tarafından düzenli yayınlanan raporlar, mobil cihazlara yönelik saldırıların büyük bölümünün, aslında aylar önce yaması yayınlanmış ama kullanıcı tarafından hâlâ kurulmamış açıklardan yararlandığını göstermektedir. Bu istatistik, güncellemelerin gecikmesinin soyut bir risk değil, somut ve ölçülebilir bir güvenlik açığı olduğunu ortaya koyar.

Kurumsal ortamlarda bu durum daha da kritik hale gelir; birden fazla çalışanın kullandığı cihaz filosunda tek bir güncellenmemiş telefon, tüm kurumsal ağ için bir giriş noktası oluşturabilir. Bu nedenle işletmeler genellikle mobil cihaz yönetimi (MDM) çözümleriyle çalışan telefonlarındaki güncellemeleri merkezi olarak zorunlu kılar. Bireysel kullanıcılar için aynı disiplinin kişisel telefonlarda da uygulanması, hem kendi verilerini hem de bağlı olduğu diğer sistemleri korumanın basit bir yoludur. Özellikle uzaktan çalışan veya kurumsal e-postasına kişisel telefonundan erişen kullanıcılar için bu disiplin, yalnızca kendi cihazını değil dahil olduğu kurumun genel güvenlik zincirini de doğrudan etkiler.

System update to Android 12 - Google Pixel 4A (December 2021) 02
Güncelleme bildirimleri genellikle kullanıcıdan indirme ve kurulum için onay ister. (Görsel: Wikimedia Commons, Alphabet, Inc. (Google), Public domain)

Uzun Süreli Destek Almayan Telefonlarda Durum Ne?

Her telefon modeli sınırsız süre güncelleme almaz; üreticiler genellikle belirli bir süre için işletim sistemi ve güvenlik güncellemesi desteği sunar. Bu destek süresi dolduğunda cihaz, yeni keşfedilen açıklara karşı artık resmi bir yama alamaz hale gelir. Yeni telefon alırken üreticinin güncelleme politikasını ve garanti ettiği destek süresini kontrol etmek, uzun vadeli güvenlik açısından önemli bir kriterdir. Destek süresi dolmuş bir cihazda ekstra dikkatli davranmak, güvenilmeyen uygulamalardan kaçınmak ve mümkünse hassas işlemleri daha güncel bir cihazda gerçekleştirmek risk azaltıcı bir yaklaşım olur.

Güncellemeleri Zamanında Yapmak İçin Pratik Öneriler

Güncellemelerin ertelenmesinin en yaygın nedenleri arasında yetersiz depolama alanı, düşük pil seviyesi endişesi veya güncelleme sırasında telefonun bir süre kullanılamayacak olması yer alır. Bu engelleri aşmak için telefonun gece şarjdayken ve Wi-Fi bağlantısındayken otomatik güncelleme yapacak şekilde ayarlanması pratik bir çözümdür. Güncelleme öncesinde önemli verilerin buluta yedeklenmesi de olası bir aksaklık durumunda veri kaybını önler. Kritik güvenlik yamalarının genellikle küçük boyutlu olduğu ve hızlı kurulduğu unutulmamalı, “sonra hatırlat” seçeneğinin sürekli tekrar tekrar ertelenmesinden kaçınılmalıdır.

System update to Android 12 - Google Pixel 4A (December 2021) 04
Güncelleme süreci tamamlandıktan sonra cihaz yeni güvenlik yamalarıyla yeniden başlar. (Görsel: Wikimedia Commons, Alphabet, Inc. (Google), Public domain)

Uygulama Güncellemeleri de Aynı Derecede Önemli

İşletim sistemi güncellemeleri kadar, telefonda yüklü bireysel uygulamaların güncellemeleri de güvenlik açısından göz ardı edilmemelidir. Tarayıcı, mesajlaşma, e-posta ve bankacılık uygulamaları gibi hassas veri işleyen yazılımlar, geliştiricileri tarafından işletim sisteminden bağımsız olarak da düzenli güvenlik yamaları alır. Uygulama mağazasında otomatik güncelleme özelliğinin açık tutulması, bu tür yamaların kullanıcı herhangi bir işlem yapmadan otomatik olarak uygulanmasını sağlar. Özellikle üçüncü taraf uygulama mağazalarından indirilen veya uzun süredir güncellenmeyen uygulamalar, işletim sistemi ne kadar güncel olursa olsun kendi başına bir güvenlik zafiyeti kaynağı oluşturabilir; bu nedenle kullanılmayan ve güncellenmeyen uygulamaların telefondan kaldırılması da genel güvenlik duruşunu iyileştiren bir adımdır.

Güncelleme Bildirimlerini Doğru Kaynaktan Takip Etmek

Bazı kötü amaçlı yazılımlar, sahte bir “sistem güncellemesi mevcut” bildirimi göstererek kullanıcıyı güvenilmeyen bir dosya indirmeye yönlendirebilir. Gerçek işletim sistemi güncellemeleri her zaman telefonun kendi ayarlar menüsü üzerinden, üreticinin resmi sunucularından indirilir; bir web sitesi, e-posta veya kısa mesaj üzerinden gelen “güncelleme dosyasını indirin” şeklindeki bağlantılara asla güvenilmemelidir. Güncelleme bildirimi şüpheli görünüyorsa, doğrudan ayarlar menüsünden manuel olarak güncelleme kontrolü yapmak en güvenli yöntemdir. Bu basit ayrım, sahte güncelleme kılığına giren zararlı yazılımların önüne geçmenin en etkili yollarından biridir.

Sonuç olarak, telefon yazılım güncellemeleri kozmetik bir detaydan çok, cihazın güvenlik duruşunu doğrudan belirleyen kritik bir bakım işlemidir. Güncellemeleri zamanında yapmak, bilinen ve belgelenmiş güvenlik açıklarına karşı cihazı korumanın en basit, en ücretsiz ve en etkili yoludur.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=897) yer imlerine ekleyebilir.

Çocuklar İçin Ebeveyn Kontrolü Uygulamaları Nasıl Seçilmeli?

Çocukların akıllı telefon ve tablet kullanım yaşının giderek düşmesiyle birlikte, ebeveyn kontrolü uygulamaları pek çok aile için gerekli bir araç haline geldi. Ancak piyasada onlarca farklı uygulama bulunması, doğru seçimi yapmayı zorlaştırabiliyor. Bu yazıda ebeveyn kontrolü uygulaması seçerken dikkat edilmesi gereken temel kriterleri ele alıyoruz. Doğru seçim yalnızca hangi işlevlerin sunulduğuyla değil, ailenin günlük rutinine, çocuğun yaşına ve teknolojiye ne kadar aşina olduğuna göre de şekillenmelidir; bu nedenle piyasada en çok tercih edilen uygulama her aile için en uygun seçenek olmayabilir.

Ebeveyn Kontrolü Uygulamaları Hangi İhtiyaçlara Cevap Verir?

Bu tür uygulamaların en temel işlevi genellikle ekran süresi sınırlaması, uygunsuz içerik filtreleme, uygulama kullanım raporları ve konum takibidir. Bazı uygulamalar ayrıca belirli saatlerde cihazın kullanımını tamamen kısıtlayabilir, örneğin ders veya uyku saatlerinde telefonu otomatik olarak kilitleyebilir. Hangi işlevlerin öncelikli olduğu, çocuğun yaşına ve ailenin önceliklerine göre değişir; küçük yaştaki çocuklar için içerik filtreleme ön planda olabilirken, ergenlik çağındaki gençler için ekran süresi dengesi ve dijital alışkanlık takibi daha anlamlı olabilir.

KISA Phone for kids
Bazı üreticiler, çocuklara özel sınırlı işlevli telefon modelleri sunar. (Görsel: Wikimedia Commons, KISAPhone, CC BY-SA 4.0)

Yaşa Uygun Özellik Seçimi Neden Önemli?

Her yaş grubunun ihtiyacı farklıdır. Okul öncesi ve ilkokul çağındaki çocuklar için katı içerik filtreleri ve önceden onaylanmış uygulama listeleri mantıklı bir yaklaşımdır. Orta öğretim çağındaki çocuklarda ise tamamen kısıtlayıcı bir yaklaşım yerine, ekran süresi raporları paylaşarak çocuğun kendi dijital alışkanlıklarını fark etmesini sağlayan, daha katılımcı bir model tercih edilebilir. Bazı uygulamalar yaşa göre otomatik olarak farklı kısıtlama profilleri sunar; bu tür esnek yapılar, çocuk büyüdükçe ayarların yeniden düzenlenmesini kolaylaştırır.

Gizlilik ve Şeffaflık Dengesi

Ebeveyn kontrolü uygulamaları seçilirken, uygulamanın kendisinin topladığı verilerin nasıl saklandığı ve kiminle paylaşıldığı da göz önünde bulundurulmalıdır. Güvenilir bir uygulama, gizlilik politikasını açıkça paylaşan ve topladığı veriyi yalnızca belirtilen amaç için kullanan bir yapıya sahip olmalıdır. Ayrıca yaş büyüdükçe çocukla bu konuda açık iletişim kurmak, uygulamanın neden kullanıldığını anlatmak, güven ilişkisinin zedelenmemesi açısından önemlidir. Tamamen gizli ve çocuğun haberi olmadan çalışan takip sistemleri, kısa vadede kontrol sağlasa da uzun vadede aile içi güveni zedeleyebilir.

Bu dengeyi kurmanın pratik bir yolu, uygulamayı kurarken çocukla birlikte oturup hangi kuralların neden uygulandığını açıklamaktır. Örneğin ekran süresi sınırlamasının nedeni yalnızca “yasak” değil, yeterli uyku ve ders çalışma zamanı ayırmak olarak sunulduğunda, çocuk kuralı daha kolay benimser. Zamanla, çocuğun yaşı ve sorumluluk düzeyi arttıkça kısıtlamaların gözden geçirilmesi ve kademeli olarak gevşetilmesi, ebeveyn kontrolünün baskıcı değil eğitici bir araç olarak algılanmasına katkı sağlar.

Birden fazla çocuğu olan ailelerde, her çocuğun yaşına ve olgunluk düzeyine göre farklı profiller tanımlanması da önemlidir; aynı kısıtlama seviyesini tüm çocuklara uygulamak, büyük kardeşin ihtiyacını karşılamayabilir veya küçük kardeş için yetersiz kalabilir. Çoğu güncel uygulama, tek bir aile hesabı altında birden fazla çocuk profili tanımlamaya ve her biri için ayrı kurallar belirlemeye izin verir; bu esneklik, kalabalık ailelerde uygulamanın gerçek anlamda işlevsel olmasını sağlar.

Kids with Education Tablet Computers
Ebeveyn kontrolü uygulamaları, ekran süresi sınırlaması ve içerik filtreleme gibi işlevler sunar. (Görsel: Wikimedia Commons, Intel Free Press, CC BY-SA 2.0)

Çocuklara Özel Telefon Modelleri Bir Alternatif mi?

Bazı aileler için ebeveyn kontrolü uygulaması kurmak yerine, doğrudan sınırlı işlevli ve çocuklara özel tasarlanmış telefon modelleri tercih edilebilir. Bu tür cihazlar genellikle sosyal medya ve uygulama mağazası erişimi olmadan yalnızca arama, mesajlaşma ve önceden onaylanmış birkaç temel uygulamayla sınırlı bir deneyim sunar. Küçük yaştaki çocuklar için bu yaklaşım, karmaşık ayarlarla uğraşmadan doğrudan güvenli bir başlangıç noktası sağlar. Çocuk büyüdükçe ve daha fazla bağımsızlık kazandıkça, standart bir akıllı telefona geçiş yapılıp bu noktada kapsamlı bir ebeveyn kontrolü uygulaması devreye alınabilir. Böylece kısıtlama düzeyi, çocuğun yaşıyla birlikte kademeli olarak artan bir yapıya oturtulmuş olur.

Uygulama Seçerken Kontrol Edilmesi Gereken Teknik Kriterler

Bir ebeveyn kontrolü uygulaması seçilirken hem çocuğun hem de ebeveynin cihazıyla uyumluluğu, pil tüketimi üzerindeki etkisi ve kurulum kolaylığı pratik açıdan önemlidir. Uygulamanın hem Android hem iOS’ta tutarlı çalışması, çoklu cihaz desteği sunması ve gerektiğinde uzaktan ayar değiştirilebilmesi, karma cihaz kullanılan aileler için avantaj sağlar. Ücretsiz sürümlerin sunduğu özellik sınırlarını, ücretli plana geçmeden önce net biçimde anlamak da gereksiz harcamaların önüne geçer.

Uygulamanın destek kalitesi de değerlendirmeye alınmalıdır; teknik bir sorun yaşandığında hızlı yanıt veren, güncellemeleri düzenli yayınlayan geliştiriciler tercih edilmelidir, çünkü işletim sistemi güncellemeleri zaman zaman ebeveyn kontrolü uygulamalarının bazı işlevlerini geçici olarak bozabilir. Kurulum sırasında hem ebeveynin hem de çocuğun cihazına gereken izinlerin adım adım açıklanması, uygulamanın ne şekilde çalıştığını anlamayı kolaylaştırır. Son olarak, seçilen uygulamanın deneme süresi varsa bu süre içinde ailenin günlük rutinine gerçekten uyup uymadığını test etmek, uzun vadeli bir abonelik kararı vermeden önce mantıklı bir adımdır. Sonuç olarak, doğru ebeveyn kontrolü uygulaması; çocuğun yaşına uygun esneklikte, gizlilik konusunda şeffaf ve aile içinde açık iletişimle desteklenen bir araç olarak seçildiğinde asıl amacına hizmet eder.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=875) yer imlerine ekleyebilir.

Telefon Verilerini Silmeden Önce Güvenli Silme Neden Önemli?

Telefon satılırken, hediye edilirken ya da geri dönüşüme verilirken çoğu kullanıcı basitçe “fabrika ayarlarına sıfırla” seçeneğine tıklamanın yeterli olduğunu düşünür. Ancak güvenli silme konusu, sanılandan daha karmaşık bir teknik detay barındırır. Bu yazıda telefon verilerinin neden basit bir silme işlemiyle tamamen yok olmadığını ve verileri güvenli şekilde silmenin neden önemli olduğunu ele alıyoruz.

Basit Silme İşlemi Neden Yeterli Olmayabilir?

Bir dosya telefonda “silindiğinde” aslında çoğu zaman veri fiziksel olarak depolama alanından anında kaldırılmaz; işletim sistemi yalnızca o alanın “boş” olarak işaretlenmesini sağlar ve üzerine yeni veri yazılana kadar eski veri teknik olarak hâlâ diskte kalabilir. Bu durum, özel veri kurtarma araçlarıyla silinen dosyaların kısmen ya da tamamen geri getirilebilmesine yol açabilir. Modern akıllı telefonlarda depolama şifrelemesi standart hale geldiği için bu risk eskiye göre büyük ölçüde azalmış olsa da, eski cihazlarda veya şifrelemenin devre dışı bırakıldığı durumlarda risk tamamen ortadan kalkmaz.

Bu durum yalnızca fotoğraf ve belgeler için değil, uygulama içi önbellek dosyaları, geçici mesajlaşma kayıtları ve tarayıcı geçmişi gibi kullanıcının doğrudan görmediği veri türleri için de geçerlidir. Bu tür ikincil veriler çoğu zaman gözden kaçar, ancak kapsamlı bir veri kurtarma girişiminde açığa çıkabilir. Bu nedenle “önemli dosyaları elle sildim” düşüncesiyle hareket etmek yerine, cihazın bütünsel bir silme işleminden geçirilmesi çok daha güvenilir bir yaklaşımdır.

Bazı kullanıcılar cihazı elden çıkarmadan önce yalnızca birkaç uygulamayı kaldırıp hesaptan çıkış yapmayı yeterli görür; ancak bu, arka planda kalan önbellek ve yerel veritabanı dosyalarını temizlemez. Uygulamaların “verileri temizle” seçeneğiyle kaldırılması bile, işletim sistemi düzeyinde tam bir sanitizasyon garantisi vermez. Bu nedenle cihaz başka birine devredilecekse, uygulama bazlı temizlik yerine doğrudan tam bir fabrika ayarlarına sıfırlama işlemi tercih edilmelidir.

Samsung Galaxy A02s Recovery Mode Factory Reset
Kurtarma modundan yapılan fabrika ayarlarına sıfırlama, cihazdaki verileri temizlemenin standart yollarından biridir. (Görsel: Wikimedia Commons, Dancingpolishcow, CC BY-SA 4.0)

Fabrika Ayarlarına Sıfırlama ile Şifreleme Arasındaki İlişki

Günümüz Android ve iOS cihazlarının büyük çoğunluğu, depolama alanını varsayılan olarak şifreler. Bu cihazlarda fabrika ayarlarına sıfırlama işlemi sırasında şifreleme anahtarı da yok edilir; anahtar olmadan şifrelenmiş veriye erişmek pratik olarak imkânsız hale gelir. Bu nedenle şifrelemenin aktif olduğu güncel bir telefonda standart fabrika ayarlarına sıfırlama işlemi, çoğu senaryoda yeterli düzeyde güvenli kabul edilir. Buna karşın işlem sırasında bağlantının kesilmesi, cihazın eski ve şifrelemesi zayıf bir sürüm kullanması veya harici bir hafıza kartının ayrıca silinmemiş olması gibi durumlar, verilerin kısmen kurtarılabilir kalmasına neden olabilir.

Verileri Silmeden Önce Atılması Gereken Adımlar

Cihazı satmadan veya elden çıkarmadan önce, öncelikle önemli fotoğraf, belge ve kişi bilgilerinin buluta ya da başka bir cihaza yedeklenmesi gerekir. Ardından Google, Apple veya Samsung hesabı gibi cihaza bağlı hesaplardan çıkış yapılmalı, “cihazımı bul” özelliği kapatılmalı ve varsa harici hafıza kartı ayrıca biçimlendirilmeli ya da çıkarılmalıdır. Bu adımlar atlanırsa, yeni kullanıcı cihazı etkinleştiremeyebilir ya da eski hesap bilgileriyle ilişkili kilitler devreye girebilir. Son adım olarak ayarlar menüsünden fabrika ayarlarına sıfırlama işlemi başlatılmalı ve işlemin kesintisiz tamamlanmasına özen gösterilmelidir.

Secure Data Sanitization
Güvenli veri temizleme, silinen dosyaların standart yöntemlerle geri getirilemeyecek şekilde üzerine yazılmasını sağlar. (Görsel: Wikimedia Commons, Attyah Tech inc, CC BY-SA 4.0)

Hafıza Kartı ve Bulut Yedeklerinin Durumu

Telefonun dahili hafızası fabrika ayarlarına sıfırlansa bile, cihaza takılı kalan bir harici hafıza kartı bu işlemden genellikle etkilenmez; kart üzerindeki veriler ayrı bir işlemle silinmelidir. Kart, telefon ayarlarından ayrıca biçimlendirilmeli veya cihazdan tamamen çıkarılıp saklanmalıdır. Benzer şekilde, cihazda etkin olan bulut yedekleme servisleri de göz ardı edilmemelidir; telefon silinse bile, aynı hesapla giriş yapılan başka bir cihaz üzerinden eski yedeklere erişilebilir. Bu nedenle cihazı elden çıkarmadan önce yalnızca telefonun kendisini değil, bağlı olduğu bulut hesabının ve yedekleme ayarlarının da gözden geçirilmesi gerekir.

Eski Cihazları Değerlendirirken Genel Yaklaşım

Kullanılmayan eski telefonlar genellikle bir çekmecede uzun süre saklanır; bu cihazlarda hâlâ kişisel veri bulunabileceği unutulmamalıdır. Cihaz artık kullanılmayacaksa, verileri güvenli şekilde silip güvenilir bir geri dönüşüm programına teslim etmek, hem çevresel açıdan hem de veri güvenliği açısından biriktirmekten daha sorumlu bir seçimdir. Cihaz bir aile bireyine devredilecekse bile, aynı özenle veri temizliği yapılması ve yeni kullanıcı için sıfırdan bir kurulum yapılması önerilir; bu yaklaşım hem eski hesap bağlantılarının karışmasını önler hem de yeni kullanıcı deneyimini sorunsuz hale getirir.

Kurumsal veya Hassas Veriler İçin Ek Önlemler

İş amaçlı kullanılan veya hassas kurumsal verilerin bulunduğu telefonlarda, standart fabrika ayarlarına sıfırlama yeterli görülmeyebilir. Bu tür durumlarda, cihaz üreticisinin sunduğu gelişmiş veri temizleme araçları veya bilinen sanitizasyon standartlarına uygun yazılımlar tercih edilebilir. Bazı kurumlar, özellikle çok hassas veri içeren cihazlarda yazılımsal silmenin ötesinde fiziksel imha yöntemlerini de değerlendirir. Günlük kullanıcılar için ise güncel bir telefonda şifrelemenin açık olduğundan emin olmak ve fabrika ayarlarına sıfırlama öncesinde yukarıdaki adımları eksiksiz uygulamak, verilerin güvenli şekilde silinmesi için genellikle yeterlidir. Sonuç olarak, telefon verilerini silmeden önce güvenli silme adımlarına dikkat etmek, hem kişisel mahremiyeti korumak hem de cihazın yeni kullanıcıya sorunsuz teslim edilmesini sağlamak açısından ihmal edilmemesi gereken bir süreçtir.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=856) yer imlerine ekleyebilir.

Genel Ağlarda (Public Wi-Fi) Telefon Kullanırken Alınması Gereken Önlemler

Kafeler, havalimanları, oteller ve alışveriş merkezleri gibi ortak alanlarda sunulan ücretsiz internet erişimi pratik görünse de, genel ağlarda (public Wi-Fi) telefon kullanmak beraberinde bazı güvenlik riskleri getirir. Bu ağlar genellikle şifrelenmemiş olduğu ya da ortak bir şifreyle herkese açık olduğu için, aynı ağa bağlı kötü niyetli kişilerin veri trafiğini izlemesi teorik olarak mümkün hale gelir. Bu yazıda genel Wi-Fi ağlarının taşıdığı riskleri ve bu risklere karşı alınabilecek pratik önlemleri ele alıyoruz.

Genel Wi-Fi Ağları Neden Risklidir?

Bir genel Wi-Fi ağına bağlanıldığında, aynı ağdaki teorik olarak başka bir kullanıcı, şifrelenmemiş veri trafiğini izleyebilir veya “ortadaki adam” (man-in-the-middle) adı verilen bir saldırı yöntemiyle kullanıcı ile hedef web sitesi arasındaki iletişime müdahale edebilir. Ayrıca kötü niyetli kişiler, gerçek ağın adını taklit eden sahte bir Wi-Fi noktası (rogue access point) oluşturarak kullanıcıları bu sahte ağa bağlanmaya yönlendirebilir. Bu sahte ağa bağlanan bir cihazın tüm trafiği, saldırganın kontrolünden geçer ve kullanıcı adı, şifre gibi bilgiler ele geçirilebilir.

Bu riskler her genel ağda mutlaka gerçekleşecek anlamına gelmez; büyük çoğunluğu güvenli şekilde kullanılabilir. Ancak hassas işlemler söz konusu olduğunda temkinli davranmak, olası bir kötüye kullanım ihtimaline karşı en makul yaklaşımdır.

Bazı genel ağlarda kullanıcılar arası izolasyon (client isolation) adı verilen bir güvenlik önlemi uygulanır; bu önlem, aynı ağa bağlı cihazların birbirinin trafiğini görmesini teknik olarak engeller. Ancak bu özelliğin her ortamda aktif olup olmadığını dışarıdan anlamak mümkün değildir, bu nedenle her genel ağın potansiyel olarak izole edilmemiş kabul edilmesi ve buna göre davranılması daha güvenli bir yaklaşımdır.

Telefonun Wi-Fi ayarlarında “her ağa otomatik bağlan” gibi genel bir tercih yerine, her ağa bağlanmadan önce manuel onay istenmesi seçeneğinin tercih edilmesi de ek bir kontrol katmanı sağlar. Bu sayede kullanıcı, bilmediği veya güvenmediği bir ağa telefonun kendiliğinden bağlanmasını engellemiş olur ve hangi ağa ne zaman bağlanıldığı konusunda daha bilinçli bir takip yapabilir.

Wifi-solid
Genel Wi-Fi ağları, aynı ağa bağlı diğer kullanıcılar tarafından izlenmeye açık olabilir. (Görsel: Wikimedia Commons, Font Awesome, CC BY 4.0)

HTTPS ve Güvenli Bağlantıların Önemi

Bir web sitesi adres çubuğunda kilit simgesiyle birlikte “https” ile başlıyorsa, tarayıcı ile sunucu arasındaki veri trafiği şifrelenmiş demektir; bu da genel bir ağda bile içeriğin üçüncü kişiler tarafından okunmasını büyük ölçüde zorlaştırır. Günümüzde çoğu web sitesi ve mobil uygulama varsayılan olarak bu şifrelemeyi kullanır. Buna karşın hâlâ şifrelenmemiş bağlantı üzerinden çalışan bazı eski web siteleri veya uygulamalar bulunabilir; bu tür sitelerde kullanıcı adı, şifre veya kredi kartı bilgisi gibi hassas veriler genel bir ağ üzerinden asla girilmemelidir.

VPN Kullanımı ve Otomatik Bağlantıyı Kapatmak

Sanal özel ağ (VPN) uygulamaları, cihaz ile hedef sunucu arasındaki tüm trafiği şifreli bir tünel içinden geçirir; bu sayede genel bir ağa bağlı olunsa bile veri trafiğinin içeriği aynı ağdaki diğer kullanıcılar tarafından okunamaz hale gelir. Sık seyahat eden veya kamuya açık ağları düzenli kullanan kişiler için güvenilir bir VPN servisi kullanmak, ek bir güvenlik katmanı sağlar. Bunun yanında telefon ayarlarından “bilinen ağlara otomatik bağlan” seçeneğinin kapatılması da önemlidir; bu özellik açıkken telefon, daha önce bağlanılmış bir ağ adını taklit eden sahte bir noktaya kullanıcı fark etmeden bağlanabilir.

Man working on laptop in a modern cafe with coffee
Kafe, havalimanı ve otel gibi ortak alanlardaki ücretsiz ağlar, dikkatli kullanılmadığında risk taşır. (Görsel: Wikimedia Commons, Shixart1985, CC BY 2.0)

Sahte Erişim Noktalarını Tanımanın Yolları

Bir mekânda birden fazla benzer isimli Wi-Fi ağı görünüyorsa (örneğin “Kafe_Misafir” ve “Kafe_Misafir_Free” gibi), bunlardan birinin sahte olma ihtimali göz önünde bulundurulmalıdır. Bağlanmadan önce işletme çalışanına doğru ağ adını ve varsa şifresini sormak, tahmin yürütmekten çok daha güvenilir bir yoldur. Ayrıca şifre gerektirmeyen, tamamen açık ağlara bağlanırken daha temkinli davranmak gerekir, çünkü bu tür ağlarda trafiğin şifrelenmesi tamamen kullanılan uygulamaların kendi güvenlik önlemlerine bağlı kalır. Bağlantı kurulduktan sonra açılan bir “giriş sayfası” (captive portal) kişisel bilgi veya kredi kartı numarası istiyorsa, bu talebin işletmenin gerçek uygulamasıyla örtüşüp örtüşmediği sorgulanmalıdır.

Genel Ağda Yapılmaması Gerekenler

Bankacılık işlemleri, online alışverişte kart bilgisi girme veya kurumsal e-posta hesabına giriş gibi hassas işlemler, mümkünse genel bir Wi-Fi ağı yerine mobil veri bağlantısı üzerinden gerçekleştirilmelidir; mobil veri, operatör tarafından uçtan uca şifrelenen bir bağlantı sunar ve genel ağlardaki izlenme riskini taşımaz. Ayrıca dosya paylaşımı ve cihazlar arası ağ keşfi özellikleri genel ağlarda kapalı tutulmalı, mümkünse ağ türü “genel ağ” olarak işaretlenerek işletim sisteminin ek koruma önlemlerini otomatik devreye sokması sağlanmalıdır.

Genel bir ağa bağlıyken kullanılmayan uygulamaların arka planda veri senkronizasyonu yapmasını geçici olarak durdurmak da makul bir önlemdir; bu sayede hangi uygulamanın ne zaman veri gönderdiği daha kolay takip edilebilir ve gereksiz maruziyet azaltılmış olur. İşlem tamamlandıktan sonra Wi-Fi bağlantısının kapatılması veya ağdan çıkış yapılması, telefonun o ağa sonradan otomatik olarak yeniden bağlanmasını da engelleyecektir. Sonuç olarak, genel Wi-Fi ağları günlük kullanım için pratik bir çözüm sunsa da, hassas işlemler söz konusu olduğunda VPN kullanımı, HTTPS kontrolü ve mobil veriye geçiş gibi basit önlemler güvenliği önemli ölçüde artırır.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=820) yer imlerine ekleyebilir.

Telefonlarda İki Faktörlü Kimlik Doğrulama Neden Önemli?

İki faktörlü kimlik doğrulama, yalnızca bir şifre ile korunan hesapların, şifre ele geçirildiğinde bile güvende kalmasını sağlayan ek bir savunma katmanıdır. Telefonlar hem bu doğrulama kodlarını almak için kullanılan cihaz hem de kendisi korunması gereken bir uç nokta olduğu için, bu konu mobil güvenlik açısından özel bir öneme sahiptir. Bu yazıda iki faktörlü kimlik doğrulamanın ne işe yaradığını, yöntemlerini ve telefon üzerinde nasıl daha güvenli hale getirilebileceğini ele alıyoruz.

İki Faktörlü Kimlik Doğrulama Nasıl Çalışır?

Klasik bir giriş sisteminde yalnızca kullanıcı adı ve şifre yeterlidir; bu bilgiler ele geçirildiğinde hesaba erişim de kolayca sağlanabilir. İki faktörlü kimlik doğrulama ise şifreye ek olarak, yalnızca hesap sahibinin erişebileceği ikinci bir doğrulama unsuru talep eder. Bu ikinci unsur genellikle telefona gönderilen bir SMS kodu, bir kimlik doğrulama uygulamasının ürettiği zamana bağlı kod veya fiziksel bir güvenlik anahtarı olabilir. Saldırganın yalnızca şifreyi bilmesi, ikinci doğrulama unsuruna erişemediği sürece hesaba girmesi için yeterli olmaz.

Bu basit ama etkili mekanizma, kullanıcı adı ve şifre bilgilerinin veri sızıntıları yoluyla ele geçirildiği durumlarda bile hesabın güvende kalmasını sağlar. Nitekim büyük ölçekli veri ihlallerinin ardından, iki faktörlü doğrulaması aktif olan hesapların büyük çoğunluğunun ele geçirilmediği görülmüştür. Bu da göstermektedir ki, tek başına güçlü bir şifre bile veri sızıntısı senaryolarında yeterli koruma sağlamayabilir; ikinci bir doğrulama katmanı, bu tür durumlarda hesabı gerçek anlamda koruyan unsur haline gelir.

Two-factor authentication on Wikimedia - enabling an authenticator app
Kimlik doğrulama uygulamaları, hesaba girişte şifreye ek olarak zamanla değişen bir kod üretir. (Görsel: Wikimedia Commons, Wikimedia Foundation, CC BY-SA 4.0)

SMS Kodu mu, Kimlik Doğrulama Uygulaması mı?

SMS ile gönderilen doğrulama kodları kullanımı kolay olsa da, SIM değişimi dolandırıcılığı (SIM swap) gibi yöntemlerle kötüye kullanılabilir; saldırgan operatörü kandırarak numarayı kendi kontrolündeki bir SIM karta taşıtabilir ve gelen kodları ele geçirebilir. Bu nedenle güvenlik uzmanları, mümkün olduğunda SMS yerine bir kimlik doğrulama uygulaması (authenticator app) kullanılmasını önerir. Bu tür uygulamalar, kodu telefonun kendi içinde, herhangi bir mobil şebeke bağlantısı olmadan üretir; bu da SIM tabanlı saldırılara karşı ek bir koruma sağlar.

Kimlik doğrulama uygulamaları genellikle 30 saniyede bir değişen altı haneli kodlar üretir ve bu kodlar yalnızca ilgili hesaba kayıt sırasında oluşturulan gizli anahtarla eşleşir. Bu sistem, kod üretimini tamamen cihaz üzerinde gerçekleştirdiği için ağ üzerinden ele geçirilme riskini ortadan kaldırır.

Fiziksel Güvenlik Anahtarları En Güçlü Seçenek mi?

USB veya NFC ile çalışan fiziksel güvenlik anahtarları, iki faktörlü kimlik doğrulamanın en güçlü biçimlerinden biri olarak kabul edilir. Bu anahtarlar, oltalama saldırılarına karşı özellikle dirençlidir çünkü doğrulama işlemi yalnızca gerçek, kayıtlı web sitesiyle eşleştiğinde tamamlanır; sahte bir giriş sayfası bu doğrulamayı taklit edemez. Bu yöntem özellikle e-posta, bulut depolama ve finansal hesaplar gibi kritik hesaplar için tercih edilebilir. Dezavantajı ise fiziksel bir anahtarın satın alınması ve yanında taşınması gerekliliğidir; bu da onu günlük kullanımda kimlik doğrulama uygulamalarına göre biraz daha az pratik hale getirir.

Google Titan Security Key - Two Factor Authentication (47400104011)
Fiziksel güvenlik anahtarları, iki faktörlü kimlik doğrulamanın en güçlü yöntemlerinden birini oluşturur. (Görsel: Wikimedia Commons, Tony Webster, CC BY 2.0)

Biyometrik Doğrulama İki Faktörlü Sistemin Yerini Tutar mı?

Parmak izi veya yüz tanıma gibi biyometrik yöntemler, telefonun kendisini açarken kullanışlı bir güvenlik katmanı sunar, ancak bunlar teknik olarak iki faktörlü kimlik doğrulamanın doğrudan bir yerine geçmez. Biyometrik doğrulama genellikle cihaz üzerindeki yerel kilide erişimi korurken, iki faktörlü doğrulama çevrim içi bir hesaba uzaktan erişimi güvence altına alır. Bazı bankacılık ve ödeme uygulamaları, cihaz üzerindeki biyometrik doğrulamayı ikinci faktör olarak kabul edecek şekilde entegre çözümler sunsa da, bu genellikle üreticinin güvenli donanım modülüne (secure enclave veya benzeri) bağlıdır ve her uygulamada aynı düzeyde güvence sağlamaz. Bu nedenle biyometrik kilit ile hesap düzeyinde iki faktörlü doğrulamayı birbirinin alternatifi değil, birbirini tamamlayan iki ayrı katman olarak düşünmek daha doğrudur.

Yaygın Yapılan Hatalar

İki faktörlü doğrulama etkinleştirilirken sık yapılan hatalardan biri, yedek kodları ekran görüntüsü alıp yine aynı telefonun galerisinde saklamaktır; telefon kaybolduğunda bu kodlara da erişim kaybedilmiş olur. Bir diğer yaygın hata, doğrulama uygulamasını yalnızca tek cihazda tutup herhangi bir yedekleme veya kurtarma yöntemi tanımlamadan telefonu değiştirmektir; bu durumda ilgili hesaplara erişim ciddi şekilde zorlaşabilir. Ayrıca bazı kullanıcılar, gelen doğrulama kodunu telefon veya bilgisayar başında olmayan biriyle paylaşarak sosyal mühendislik saldırılarına maruz kalabilir; hiçbir kurum, müşterisinden telefon veya e-posta yoluyla doğrulama kodunu paylaşmasını istemez ve bu tür taleplerin tamamı dolandırıcılık girişimi olarak değerlendirilmelidir.

Telefonda İki Faktörlü Doğrulamayı Etkinleştirirken Dikkat Edilmesi Gerekenler

İki faktörlü kimlik doğrulama etkinleştirilirken yedek kodların güvenli bir yerde saklanması büyük önem taşır; telefon kaybolduğunda veya değiştirildiğinde bu kodlar hesaba erişimi kurtarmanın tek yolu olabilir. Ayrıca kimlik doğrulama uygulamasının bulut yedeklemesi destekleniyorsa bu özelliğin açılması, telefon değişikliğinde kodların kaybolmasını önler. Bankacılık, e-posta ve sosyal medya gibi en kritik hesaplarda bu doğrulama yönteminin öncelikli olarak açılması önerilir. Sonuç olarak, iki faktörlü kimlik doğrulama, tek başına bir şifrenin sağlayamayacağı ek bir güven katmanı sunar ve telefonların günlük hayatta bu kadar merkezi bir rol oynadığı düşünüldüğünde, bu önlemi almamak göze alınabilecek bir risk değildir.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=807) yer imlerine ekleyebilir.

Uygulama İzinlerini Yönetmek Telefon Gizliliğini Nasıl Artırır?

Uygulama izinlerini yönetmek, akıllı telefon gizliliğini artırmanın en basit ama en çok göz ardı edilen yollarından biridir. Bir uygulama kurulduğunda genellikle konum, kamera, mikrofon, kişiler veya depolama gibi çeşitli verilere erişim talep eder. Bu izinlerin çoğu zaman uygulamanın gerçek işlevi için gerekli olmadığı hâlde varsayılan olarak açık kaldığı görülür. Bu yazıda uygulama izinlerinin neden düzenli kontrol edilmesi gerektiğini ve bu kontrolün gizliliği nasıl etkilediğini inceliyoruz.

Uygulama İzinleri Neden Bu Kadar Önemli?

Bir fener uygulamasının konum bilgisi istemesi ya da basit bir not uygulamasının mikrofona erişim talep etmesi, ilk bakışta göz ardı edilebilecek bir detay gibi görünse de, aslında ciddi bir gizlilik riski taşır. Gereksiz izinler, uygulama geliştiricilerinin ihtiyaç duymadıkları verileri toplamasına, bu verileri üçüncü taraflarla paylaşmasına ya da reklam amaçlı kullanmasına olanak tanır. Zamanla birikmiş bu veriler, kullanıcının alışkanlıkları, gittiği yerler ve iletişim çevresi hakkında oldukça detaylı bir profil oluşturabilir.

Modern işletim sistemleri, kullanıcıya izinleri anlık olarak onaylama ve daha sonra geri alma imkânı tanır. Ancak bu esneklik, kullanıcı düzenli kontrol yapmadığı sürece pratikte pek işe yaramaz. Bu nedenle uygulama izinlerini yönetmek, pasif değil aktif bir alışkanlık haline getirilmelidir.

Bazı uygulamalar, gerçek işlevleriyle doğrudan ilgisi olmayan izinleri sadece ek gelir modeli oluşturmak amacıyla talep eder; topladıkları veriler üçüncü taraf veri analitiği ve reklam şirketlerine aktarılabilir. Bu durum kullanıcının haberi olmadan, telefonun günlük kullanımı sırasında arka planda sürekli işleyen bir veri toplama mekanizmasına dönüşebilir. Uygulama mağazasındaki gizlilik etiketleri ve veri toplama açıklamaları, kurulum öncesinde bu riski değerlendirmek için faydalı bir başlangıç noktasıdır.

Aile içinde birden fazla kişi aynı telefonu paylaşıyorsa, farklı kullanıcı profilleri veya misafir modu gibi seçenekler, her kullanıcının kendi izin ayarlarını ayrı tutmasına imkân tanır. Bu yapı, özellikle çocukların veya misafirlerin kısa süreliğine kullandığı cihazlarda ana kullanıcının hassas uygulamalarının ve izinlerinin yanlışlıkla değiştirilmesini önler.

Blackview A60 Smartphone Android mobile phone front face logged in screen
Telefon ayarları menüsünden uygulama başına verilen izinler tek tek incelenebilir. (Görsel: Wikimedia Commons, Acabashi, CC BY-SA 4.0)

Hangi İzinler Öncelikli Olarak Kontrol Edilmeli?

Konum, kamera, mikrofon ve kişiler listesi erişimi, gizlilik açısından en hassas dört izin kategorisidir. Bir uygulamanın bu verilere neden ihtiyaç duyduğu net değilse, iznin kapatılması veya “yalnızca uygulama kullanılırken” gibi kısıtlı seçeneklerin tercih edilmesi mantıklıdır. Örneğin bir harita uygulamasının sürekli arka planda konum takibi yapması anlaşılır olsa da, aynı iznin bir oyun veya fotoğraf düzenleme uygulaması tarafından istenmesi şüpheyle karşılanmalıdır. Depolama ve dosya erişimi de benzer şekilde dikkatle değerlendirilmesi gereken bir diğer kategoridir, çünkü bu izin fotoğraflara, belgelere ve bazen yedeklere erişim sağlayabilir.

Android ve iOS’ta İzin Yönetimi Nasıl Yapılır?

Android cihazlarda ayarlar menüsündeki “Uygulamalar” veya “İzin Yöneticisi” bölümünden hem uygulama bazlı hem de izin bazlı görünüm elde edilebilir; bu sayede örneğin “konuma erişebilen tüm uygulamalar” listesi tek ekranda görüntülenebilir. iOS’ta ise “Gizlilik ve Güvenlik” menüsü altında benzer bir yapı bulunur ve her izin kategorisi için hangi uygulamaların erişime sahip olduğu ayrı ayrı listelenir. Her iki işletim sisteminde de kullanılmayan uygulamaların izinlerini toplu olarak geri alma veya uzun süre açılmayan uygulamaların izinlerini otomatik olarak iptal etme seçenekleri mevcuttur; bu özelliklerin aktif edilmesi gizliliği artıran pratik bir yöntemdir.

MSC 2014 Smartphone-Audience Mueller MSC2014
Günlük hayatta sıkça kullanılan uygulamalar, konum, kamera ve mikrofon gibi hassas verilere erişim isteyebilir. (Görsel: Wikimedia Commons, Marc Müller, CC BY 3.0 de)

Reklam Kimliği ve İzleme İzinleri

Konum ve kamera gibi belirgin izinlerin dışında, telefonlarda daha az bilinen ama gizlilik açısından önemli bir başka ayar da reklam kimliğidir. Bu kimlik, farklı uygulamalar arasında kullanıcının ilgi alanlarını ve davranışlarını ilişkilendirerek kişiselleştirilmiş reklam gösterimini mümkün kılar. Android’de “reklam kişiselleştirmeyi sınırla”, iOS’ta ise “Uygulamaların Takip Etmesini İste” gibi ayarlar, uygulamaların bu tür çapraz izlemesini büyük ölçüde engeller. Bu ayarın kapatılması reklam görmeyi durdurmaz, yalnızca gösterilen reklamların kullanıcı davranışına göre kişiselleştirilme düzeyini azaltır; buna karşın toplanan veri miktarını azaltması açısından gizlilik odaklı kullanıcılar için önerilen bir adımdır.

İzin İsteklerini Anlık Değerlendirmenin Faydası

Bir uygulama ilk açıldığında karşılaşılan izin isteklerini otomatik olarak “izin ver” diyerek geçiştirmek yerine, her istek için birkaç saniye durup uygulamanın o an gerçekleştirmeye çalıştığı işlevi düşünmek faydalı bir alışkanlıktır. Örneğin bir fotoğraf düzenleme uygulaması galeri erişimi isterken bu makul karşılanabilir, ancak aynı uygulamanın kişiler listesine veya arama geçmişine erişim talep etmesi sorgulanmalıdır. Modern işletim sistemler bu noktada “yalnızca bir kez izin ver” gibi geçici onay seçenekleri sunar; bu seçenek, uygulamaya kalıcı bir izin vermek yerine yalnızca o oturum için erişim sağlayarak gizliliği koruyan makul bir orta yol oluşturur.

Düzenli İzin Kontrolünü Alışkanlık Haline Getirmek

Uygulama izinlerini yönetmek tek seferlik bir işlem değil, süreklilik gerektiren bir alışkanlıktır. Yeni bir uygulama kurulduğunda istenen izinlerin uygulamanın asıl işleviyle örtüşüp örtüşmediğini sorgulamak, birkaç ayda bir tüm uygulamaların izin listesini gözden geçirmek ve artık kullanılmayan uygulamaları telefonda tutmak yerine kaldırmak bu alışkanlığın temel taşlarıdır. Bu basit ama düzenli kontroller sayesinde telefonda toplanan kişisel veri miktarı önemli ölçüde azalır ve gizlilik riskleri en aza indirilmiş olur. Sonuç olarak, uygulama izinlerini bilinçli şekilde yönetmek, ek bir maliyet gerektirmeden telefon gizliliğini artırmanın en erişilebilir yollarından biridir.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=790) yer imlerine ekleyebilir.

Telefon Çalınırsa Yapılması Gereken İlk Adımlar

Telefon çalınırsa yaşanan ilk panik anının ardından hızlı ve doğru adımlar atmak, hem maddi kaybı sınırlamak hem de kişisel verilerin kötüye kullanılmasını engellemek açısından kritik önem taşır. Bu yazıda telefon çalındığında veya kaybolduğunda izlenmesi gereken adımları sırasıyla ele alıyoruz.

İlk Dakikalarda Yapılması Gerekenler

Telefonun çalındığını fark eder etmez ilk yapılması gereken, mümkünse başka bir cihazdan konum bulma servisine giriş yapmaktır. Android cihazlarda “Find My Device”, iPhone’larda ise “Bul” (Find My) uygulamaları, telefonun son bilinen konumunu haritada gösterebilir, cihazı uzaktan kilitleyebilir ve ekranda bir iletişim mesajı görüntüleyebilir. Bu adım hem telefonu geri bulma ihtimalini artırır hem de cihazın kötüye kullanılmasını zorlaştırır.

Konum servisine erişim sağlanamıyorsa dahi, panikleyip zaman kaybetmeden bir sonraki adıma geçmek gerekir: hesapların ve hatların güvenliğini sağlamak.

Geo-Tracking Smartphone
Konum takip özellikleri, çalınan veya kaybolan telefonun son bilinen konumunu göstermeye yardımcı olabilir. (Görsel: Wikimedia Commons, Intel Free Press, CC BY 2.0)

SIM Kartı ve Operatör Hattını Bloke Ettirmek

Çalınan telefonla birlikte SIM kart da kötüye kullanılabilir; özellikle SMS ile doğrulama kodu alan bankacılık ve sosyal medya hesapları risk altına girer. Bu nedenle en kısa sürede mobil operatöre ulaşılarak hattın geçici olarak bloke edilmesi veya yeni bir SIM kartla numaranın taşınması istenmelidir. Operatörler genellikle çağrı merkezi, mobil uygulama veya bayi üzerinden bu işlemi hızlıca gerçekleştirebilir. Hat bloke edildiğinde, telefon üzerinden gelecek doğrulama kodları da kesilmiş olur ve bu da hesap ele geçirme girişimlerini büyük ölçüde engeller.

Hesapları ve Şifreleri Güvence Altına Almak

Telefon; e-posta, sosyal medya, bankacılık ve dijital cüzdan gibi pek çok hesaba erişim noktası olduğu için, çalınmanın ardından bu hesapların şifrelerinin değiştirilmesi öncelikli bir adımdır. Özellikle telefonda oturum açık bırakılmış uygulamalar için ilgili hesabın web arayüzünden “diğer cihazlardan oturumu kapat” seçeneği kullanılmalıdır. Google, Apple ve Microsoft gibi büyük servis sağlayıcılar, hesap ayarlarından bağlı cihazları görüntüleme ve uzaktan oturum kapatma imkânı sunar. Bu adım, çalınan telefon üzerinden hesaplara erişilmesini engellemenin en etkili yollarından biridir.

Özellikle dijital cüzdan uygulamaları ve kayıtlı kredi kartı bilgileri için ayrı bir hassasiyet göstermek gerekir; bu tür uygulamalarda kart bilgilerinin uzaktan devre dışı bırakılması veya ilgili bankanın çağrı merkezi aranarak kartın geçici olarak bloke edilmesi, telefon üzerinden temassız ödeme yapılmasını önler. Bankaların çoğu, bu tür acil durumlar için 7/24 hizmet veren bir hat sunar ve bu hattı önceden not etmek, panik anında zaman kaybını azaltır.

Sosyal medya hesaplarında telefon numarasına bağlı kurtarma seçenekleri de gözden geçirilmelidir; çalınan hattın numarası hâlâ hesaba bağlıysa ve hesap kurtarma bu numara üzerinden yapılabiliyorsa, hattın bloke edilmesi bu riski de otomatik olarak azaltır. Mümkünse önemli hesaplarda kurtarma yöntemi olarak yalnızca telefon numarasına değil, ayrıca bir e-posta adresine veya kimlik doğrulama uygulamasına da yer verilmesi, tek bir kanalın kaybında hesapların tamamen erişilemez hale gelmesini önler.

Resmi Şikâyet ve IMEI Kaydı

Telefon çalındıktan sonra en kısa sürede yetkili kolluk kuvvetlerine başvurarak resmi bir tutanak tutturmak hem hukuki süreç hem de sigorta talepleri açısından önemlidir. Bu başvuru sırasında cihazın IMEI numarası (telefonun kutusunda, faturasında veya ayarlar menüsünde daha önce not edilmişse) paylaşılmalıdır. IMEI numarası bildirildiğinde operatörler, cihazın o hat üzerinden ülke genelinde kullanılmasını engelleyecek şekilde kara listeye alabilir. Bu da çalıntı telefonun ikinci el piyasada değersiz hale gelmesini sağlayarak hırsızlığı caydırıcı bir etki yaratır.

SIM card removal tools Apple
Operatöre bildirilen bir SIM kart, telefon çalındıktan sonra kısa sürede hizmet dışı bırakılabilir. (Görsel: Wikimedia Commons, Nashucks, CC0)

Sigorta ve Operatör Güvencelerinden Faydalanmak

Bazı mobil operatörler ve sigorta şirketleri, cihaz hırsızlığına karşı ek güvence paketleri sunar; telefon alınırken bu tür bir güvencenin bulunup bulunmadığını kontrol etmek, çalınma durumunda maddi kaybı önemli ölçüde azaltabilir. Sigorta talebinde bulunulacaksa, resmi şikâyet tutanağı ve cihazın satın alma faturası genellikle talep edilen belgeler arasında yer alır; bu nedenle faturaların ve garanti belgelerinin dijital bir kopyasının da ayrıca saklanması faydalı olur. Bazı üretici garantileri hırsızlığı kapsamasa da, cihazın IMEI numarasının kayıtlı olması, gelecekte ikinci el satışlarda veya olası bir geri kazanım sürecinde önemli bir referans noktası oluşturur.

Aile Bireyleri ve İş Yerini Bilgilendirmek

Telefon çalındıktan sonra, özellikle iş amaçlı kullanılan bir cihazsa, işyerinin bilgi teknolojileri birimine veya yöneticiye durumu bildirmek gerekir; kurumsal e-posta ve dosyalara erişimi olan bir cihazın çalınması, sadece kişisel değil kurumsal veri güvenliğini de ilgilendirir. Benzer şekilde aile bireylerine veya yakın çevreye haber vermek, çalınan hat üzerinden gönderilebilecek sahte mesajlara karşı onları önceden uyarmış olur; hırsızlar bazen ele geçirdikleri hatlar üzerinden tanıdıklara acil para isteme mesajları gönderebilir. Bu tür bir uyarı, olası bir dolandırıcılık girişiminin önceden fark edilmesini sağlar.

Gelecekte Benzer Durumları Önlemek İçin Alınabilecek Önlemler

Telefon çalınma riskine karşı önceden alınabilecek basit önlemler, olası bir kayıp anında işleri büyük ölçüde kolaylaştırır. Ekran kilidinin güçlü bir PIN, desen veya biyometrik doğrulamayla korunması, konum bulma özelliğinin sürekli açık tutulması ve IMEI numarasının ayrı bir yerde not edilmesi bu önlemlerin başında gelir. Ayrıca önemli belgelerin ve fotoğrafların düzenli olarak buluta yedeklenmesi, cihaz kaybedilse bile verilerin geri kazanılabilmesini sağlar. Telefon çalınırsa yaşanan stresi azaltmanın en etkili yolu, bu adımları önceden bilmek ve gerektiğinde hızlıca uygulayabilmektir.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=779) yer imlerine ekleyebilir.

Telefonlarda Zararlı Yazılımdan Korunmanın Temel Yolları

Akıllı telefonlar artık bankacılık işlemlerinden kişisel fotoğraflara kadar pek çok hassas veriyi barındırdığı için, zararlı yazılımdan korunma konusu bilgisayarlar kadar önemli hale geldi. Kötü amaçlı yazılımlar; sahte uygulamalar, kısa mesaj bağlantıları, güvenilmeyen web siteleri ve hatta bazen resmi uygulama mağazalarına sızan uygulamalar üzerinden telefonlara bulaşabilir. Bu yazıda telefonları zararlı yazılımlara karşı korumak için alınabilecek somut önlemleri sırasıyla ele alıyoruz.

Uygulamaları Yalnızca Güvenilir Kaynaklardan İndirmek

Zararlı yazılım bulaşmalarının büyük bölümü, resmi uygulama mağazaları dışındaki kaynaklardan indirilen dosyalar üzerinden gerçekleşir. Android cihazlarda “bilinmeyen kaynaklardan yükleme” seçeneğinin açık bırakılması, korsan uygulama veya oyun dosyalarının kolayca kurulmasına ve bu dosyaların içine gizlenmiş kötü amaçlı kodların çalışmasına zemin hazırlar. Google Play ve App Store gibi resmi mağazalar da otomatik tarama sistemlerine sahip olsa da, ara sıra bu taramaları atlatan uygulamalar bulunabilir. Bu nedenle bir uygulamayı indirmeden önce geliştirici bilgilerini, kullanıcı yorumlarını ve istenen izinleri kontrol etmek önemli bir alışkanlıktır.

İşletim Sistemini ve Uygulamaları Güncel Tutmak

Telefon üreticileri ve yazılım geliştiricileri, keşfedilen güvenlik açıklarını kapatmak için düzenli olarak güncellemeler yayınlar. Güncellemelerin ertelenmesi, bilinen ve halka açık hale gelmiş açıkların cihazda uzun süre savunmasız kalmasına yol açar. Otomatik güncelleme özelliğinin açık tutulması, hem işletim sistemi hem de sık kullanılan uygulamalar için en pratik korunma yöntemlerinden biridir. Özellikle tarayıcı, mesajlaşma ve bankacılık uygulamaları gibi hassas veri işleyen yazılımların güncel tutulması öncelikli olmalıdır.

Dr.Web Security Space for Mobile - firewall
Mobil güvenlik uygulamalarındaki güvenlik duvarı modülleri, şüpheli ağ bağlantılarını engelleyebilir. (Görsel: Wikimedia Commons, Vivaliva, CC BY-SA 4.0)

Şüpheli Bağlantılara ve Mesajlara Dikkat Etmek

Oltalama (phishing) saldırıları, zararlı yazılım bulaşmasının en yaygın yollarından biridir. Kargo takibi, banka bildirimi veya ödül kazanma mesajı gibi görünen sahte kısa mesajlar ve e-postalar, kullanıcıyı zararlı bir bağlantıya tıklamaya ya da sahte bir form doldurmaya yönlendirir. Bu tür mesajlarda genellikle aciliyet hissi yaratılır ve kullanıcının hızlı, düşünmeden hareket etmesi hedeflenir. Tanınmayan numaralardan gelen bağlantılara tıklamamak, kurumların resmi uygulamaları veya web sitesi üzerinden doğrulama yapmak bu tür saldırılara karşı en etkili savunmadır.

Herkese açık QR kodları da benzer bir risk taşır; taranan bir QR kodu doğrudan zararlı bir web sitesine yönlendirebilir. Bu nedenle bilinmeyen kaynaklı QR kodlarını taramadan önce dikkatli olunmalı, tarama sonrası açılan bağlantının adresi kontrol edilmelidir.

Sosyal medya ve mesajlaşma uygulamaları üzerinden gelen, tanıdık görünen ancak beklenmedik bağlantılar da dikkatle değerlendirilmelidir; bir arkadaşın hesabı ele geçirilmişse, o hesaptan gönderilen bağlantılar da zararlı olabilir. Böyle bir durumda bağlantıya tıklamadan önce ilgili kişiyle farklı bir kanaldan (örneğin telefonla arayarak) teyit almak, hesap ele geçirme zincirinin genişlemesini engelleyebilir.

E-posta ekleri de klasik ama hâlâ etkili bir bulaşma yöntemidir; özellikle fatura, kargo bildirimi veya iş başvurusu gibi görünen sıkıştırılmış dosya ekleri, açıldığında arka planda zararlı kod çalıştırabilir. Telefon üzerinde dosya uzantısını görmeden bir eki doğrudan açmak yerine, göndereni tanımıyorsa veya beklenmedik bir dosyaysa önce göndericinin kimliğini doğrulamak, bu tür bulaşmaların önüne geçen basit bir alışkanlıktır.

Mobil Güvenlik Uygulamaları Ne Kadar İşe Yarar?

Mobil antivirüs ve güvenlik uygulamaları, bilinen zararlı yazılım imzalarını tarayarak ve şüpheli davranışları izleyerek ek bir koruma katmanı sunar. Bu uygulamalar özellikle uygulama izinlerini denetleyen, güvenli olmayan Wi-Fi ağlarını uyaran ve sahte web sitelerini engelleyen modülleriyle faydalı olabilir. Ancak güvenlik uygulamaları tek başına yeterli bir çözüm değildir; kullanıcının dikkatli davranışlarıyla birlikte kullanıldığında anlam kazanır. Gereksiz izin isteyen veya arka planda aşırı pil tüketen güvenlik uygulamalarından kaçınmak, güvenilir ve bilinen markaları tercih etmek önemlidir.

Avast Mobile Security & Antivirus
Mobil antivirüs uygulamaları, cihazdaki uygulamaları tarayarak bilinen zararlı yazılım imzalarını tespit eder. (Görsel: Wikimedia Commons, Avast Software, Public domain)

Açık Ağ Bağlantıları ve Bluetooth Riskleri

Zararlı yazılımların yayılma yollarından bir diğeri de güvenli olmayan kablosuz bağlantılardır. Şifresiz veya herkese açık Wi-Fi ağlarına bağlanmak, kötü niyetli kişilerin ağ trafiğine müdahale ederek zararlı içerik enjekte etmesine zemin hazırlayabilir. Benzer şekilde Bluetooth bağlantısının sürekli açık ve görünür modda bırakılması, eski nesil güvenlik açıklarından yararlanan otomatik saldırı araçlarına karşı cihazı gereksiz yere açık hale getirir. Kullanılmadığı zamanlarda Bluetooth’un kapatılması ve yalnızca bilinen, güvenilir cihazlarla eşleştirme yapılması, bu tür risklere karşı basit ama etkili bir önlemdir.

Ayrıca telefonu bilinmeyen bir bilgisayara veya genel bir şarj istasyonuna USB kablosuyla bağlamak da “juice jacking” olarak adlandırılan bir risk taşır; bu yöntemde şarj görünümlü bir bağlantı üzerinden veri aktarımı da gerçekleştirilebilir. Havalimanı veya alışveriş merkezi gibi ortamlarda bulunan genel USB şarj noktaları yerine, kendi şarj adaptörü ve prizi kullanmak bu riski tamamen ortadan kaldırır.

Zararlı Yazılım Bulaştığından Şüphelenildiğinde Ne Yapılmalı?

Telefonun aniden ısınması, pilin hızlı tükenmesi, bilinmeyen uygulamaların ortaya çıkması veya aşırı veri kullanımı gibi belirtiler zararlı yazılım şüphesini artırır. Böyle bir durumda öncelikle şüpheli uygulamalar kaldırılmalı, telefon güvenli modda yeniden başlatılarak son yüklenen uygulamalar kontrol edilmeli ve gerekirse güvenilir bir mobil güvenlik uygulamasıyla tam tarama yapılmalıdır. Sorun devam ederse, önemli veriler yedeklendikten sonra fabrika ayarlarına sıfırlama son çare olarak düşünülebilir. Zararlı yazılımdan korunmanın temeli, tek bir önlemden değil; güncel yazılım, dikkatli indirme alışkanlıkları ve şüpheli içeriklere karşı temkinli yaklaşımın bir arada uygulanmasından geçer.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=761) yer imlerine ekleyebilir.

Telefon Kamerası Gizlilik Kapatıcıları Gerçekten Gerekli mi?

Son yıllarda dizüstü bilgisayarlarda yaygınlaşan kamera gizlilik kapatıcıları, artık akıllı telefonlar için de satılmaya başladı. Peki bu küçük aksesuarlar gerçekten bir ihtiyaca mı cevap veriyor, yoksa sadece psikolojik bir rahatlama mı sağlıyor? Bu yazıda telefon kameralarının izinsiz erişime nasıl açık hale gelebileceğini, fiziksel kapatıcıların ne kadar işe yaradığını ve yazılımsal önlemlerle karşılaştırmasını ele alacağız. Konu yalnızca teknik bir merak değil, giderek daha fazla kullanıcının video görüşmesi, uzaktan çalışma ve online eğitim gibi kamera gerektiren etkinlikleri günlük hayatının parçası haline getirmesiyle birlikte pratik bir gizlilik sorusuna dönüşmüş durumda.

Telefon Kamerası Gerçekten Uzaktan Açılabilir mi?

Bir telefon kamerasının kullanıcının izni olmadan etkinleştirilmesi teorik olarak mümkündür, ancak bunun gerçekleşmesi için cihaza kötü amaçlı bir yazılımın bulaşmış olması ya da işletim sistemi düzeyinde ciddi bir güvenlik açığının istismar edilmesi gerekir. Modern Android ve iOS sürümleri, kamera erişimi her etkinleştiğinde ekranda görünür bir gösterge (nokta veya simge) gösterir ve uygulamaların arka planda habersizce kamera açmasını büyük ölçüde engeller. Buna rağmen, eski işletim sistemi sürümü kullanan cihazlarda veya güvenilmeyen kaynaklardan indirilen uygulamalarda risk tamamen sıfırlanmış değildir.

Bu noktada gizlilik kapatıcılarının mantığı devreye girer: yazılımsal önlemler ne kadar gelişmiş olursa olsun, lensin önüne fiziksel bir engel koymak, herhangi bir yazılım açığından bağımsız olarak yüzde yüz garanti sağlayan tek yöntemdir. Bir kamera kapalıyken hangi uygulama etkinleşirse etkinleşsin, görüntü elde edilemez.

Webcam Cover met Piraten-logo
Kayar kapaklı gizlilik kapatıcıları, kamera kullanılmadığında lensi fiziksel olarak örter. (Görsel: Wikimedia Commons, Piratenpartij Nederland, CC0)

Fiziksel Kapatıcıların Avantajları ve Dezavantajları

Telefonlar için üretilen ince kaydırmalı kapatıcılar veya yapışkanlı manyetik kapaklar, ön kamerayı (selfie kamerası) örtmek için pratik bir çözümdür. Genellikle 0,5 milimetreden ince üretildikleri için kılıfla birlikte kullanıldığında telefonun kapanmasını engellemez. Ancak bu ürünlerin bazı dezavantajları da vardır: uzun süre aynı noktada kalan yapışkanlı kapatıcılar zamanla iz bırakabilir, kayar mekanizmalı olanlar ise sık kullanımda gevşeyebilir. Ayrıca çoğu telefonda arka kamera modülü, birden fazla lensten oluştuğu ve genellikle daha büyük bir alanı kapladığı için pratik bir kapatıcı bulmak ön kameraya göre daha zordur.

Yine de günlük kullanımda en çok endişe edilen nokta ön kameradır, çünkü video görüşmesi uygulamaları ve tarayıcı tabanlı kamera erişimleri en sık bu kamerayı hedefler. Bu yüzden piyasadaki ürünlerin büyük bölümü özellikle ön kamera için tasarlanmıştır.

Yazılımsal Önlemler Kapatıcıların Yerini Tutar mı?

Kamera erişimini kısıtlayan uygulama izinleri, işletim sistemi güncellemeleri ve güvenilir kaynaklardan uygulama indirme alışkanlığı, gizlilik riskini azaltmanın en temel yoludur. Telefon ayarlarından hangi uygulamaların kameraya erişebildiğini düzenli olarak gözden geçirmek, kullanılmayan uygulamaların izinlerini geri almak bu konuda atılabilecek en etkili adımlardan biridir. Bununla birlikte yazılımsal önlemler, bilinmeyen veya henüz keşfedilmemiş bir güvenlik açığına karşı garanti veremez. Fiziksel bir kapatıcı ise bu tür bilinmeyen risklere karşı da koruma sağlar, çünkü sorunun kaynağı ne olursa olsun lens görüntü yakalayamaz.

Tarayıcı üzerinden çalışan video görüşmesi servisleri de ayrı bir dikkat noktasıdır; bir web sitesine kamera izni bir kez verildiğinde, bu izin sekme kapatılana kadar veya kullanıcı manuel olarak iptal edene kadar açık kalabilir. Tarayıcı ayarlarından hangi sitelere kamera izni verildiğinin düzenli kontrol edilmesi, masaüstü ve mobil tarayıcılarda benzer şekilde önemlidir. Bu noktada fiziksel bir kapatıcı, hangi web sitesinin veya uygulamanın izin aldığını takip etme zahmetini ortadan kaldırarak basit ama güvenilir bir alternatif sunar.

Mi 11 Ultra camera lens group
Modern akıllı telefonlarda arka kamera modülü genellikle birden fazla lensten oluşur. (Görsel: Wikimedia Commons, 人工知能, CC BY-SA 4.0)

Mikrofon İçin Benzer Bir Endişe Geçerli mi?

Kamera kadar konuşulmasa da, mikrofonun izinsiz etkinleştirilmesi de benzer bir gizlilik endişesi yaratır. Modern işletim sistemleri, mikrofon kullanıldığında da ekranın üst kısmında görünür bir gösterge sunarak bu konuda şeffaflık sağlar. Fiziksel bir mikrofon kapatıcısı üretmek, ses dalgalarının telefonun gövdesindeki birden fazla delikten girebilmesi nedeniyle kamera kapatıcıları kadar pratik değildir; bu yüzden mikrofon tarafında asıl güvenilir çözüm, uygulama izinlerinin dikkatli yönetilmesi ve şüpheli uygulamaların mikrofon erişiminin kapatılmasıdır. Bazı kullanıcılar çok hassas görüşmeler öncesinde telefonu tamamen farklı bir odaya bırakmayı tercih eder; bu, teknik bir çözüm olmasa da pratikte etkili bir yöntemdir.

Kılıf ve Aksesuar Seçerken Kamera Kapatıcısı Uyumu

Gizlilik kapatıcısı kullanmayı planlayan kullanıcıların, telefon kılıfıyla uyumluluğu da göz önünde bulundurması gerekir. Kalın veya kamera çevresini tam kapatan bazı kılıflar, kayar mekanizmalı kapatıcıların düzgün çalışmasını engelleyebilir. Bu nedenle kapatıcı seçerken hem telefon modeline hem de kullanılan kılıfın kamera kesim ölçülerine uygun, ince ve düşük profilli ürünler tercih edilmelidir. Bazı üreticiler artık kılıflarını kaydırmalı bir kapak mekanizmasıyla birlikte tasarlayarak bu uyum sorununu doğrudan çözüyor; bu tür entegre çözümler, ayrı bir aksesuar eklemeye göre daha derli toplu bir görünüm sunar.

Gizlilik Kapatıcısı Kullanmak Mantıklı mı?

Sonuç olarak, telefon kamerası gizlilik kapatıcıları çoğu kullanıcı için zorunlu bir aksesuar olmasa da, ek bir güvenlik katmanı isteyen, video görüşmesi yapılan ortamlarda mahremiyetine önem veren veya iş amaçlı hassas görüşmeler gerçekleştiren kişiler için makul bir tercihtir. Maliyeti düşük olduğu ve telefonun günlük kullanımını neredeyse hiç etkilemediği için, yazılımsal önlemlerin yanına eklenebilecek pratik bir çözüm olarak değerlendirilebilir. Asıl önemli olan nokta, hangi telefon modelinde ne tür bir kamera düzeni olduğunu bilerek uygun bir kapatıcı seçmek ve bunu düzenli uygulama izni kontrolleriyle desteklemektir.

Bu konudaki güncellemeleri takip etmek ve konuyla ilgili diğer telefon güvenliği yazılarına kolayca ulaşmak isteyenler, bu sayfayı (https://ceptelefonufiyat.com/?p=743) yer imlerine ekleyebilir.